Ce que signifie « essentiel » dans un monde exposé aux cyber-risques constants

La plupart des gens ne voient jamais le travail de mon équipe.
Ils voient le programme à l'antenne. Le service qui fonctionne. Les données qui arrivent là où elles doivent. L'expérience client qui répond aux attentes.
Ce qu'ils ne voient pas, ce sont les risques qui ont été anticipés, les vulnérabilités qui ont été traitées, les menaces qui ont été surveillées, ou les innombrables décisions prises pour maintenir la sécurité et la résilience des services critiques.
Pour moi, c'est cela, le sens du mot « critique ».
Ne pas créer quelque chose de visible, mais protéger quelque chose de précieux.
Le défi auquel les organisations sont confrontées aujourd'hui est que les systèmes dont nous dépendons deviennent de plus en plus connectés, omniprésents et complexes. Les diffuseurs gèrent des chaînes de diffusion de contenu de plus en plus sophistiquées. Les services publics connectent davantage d'actifs, de données et de technologies opérationnelles. Tout cela alors que de nouvelles technologies, comme l'IA, changent la donne, créant des opportunités passionnantes tout en introduisant de nouveaux risques.
Dans cet environnement, la résilience ne peut être traitée comme une préoccupation spécialisée. Elle est devenue une priorité commerciale.
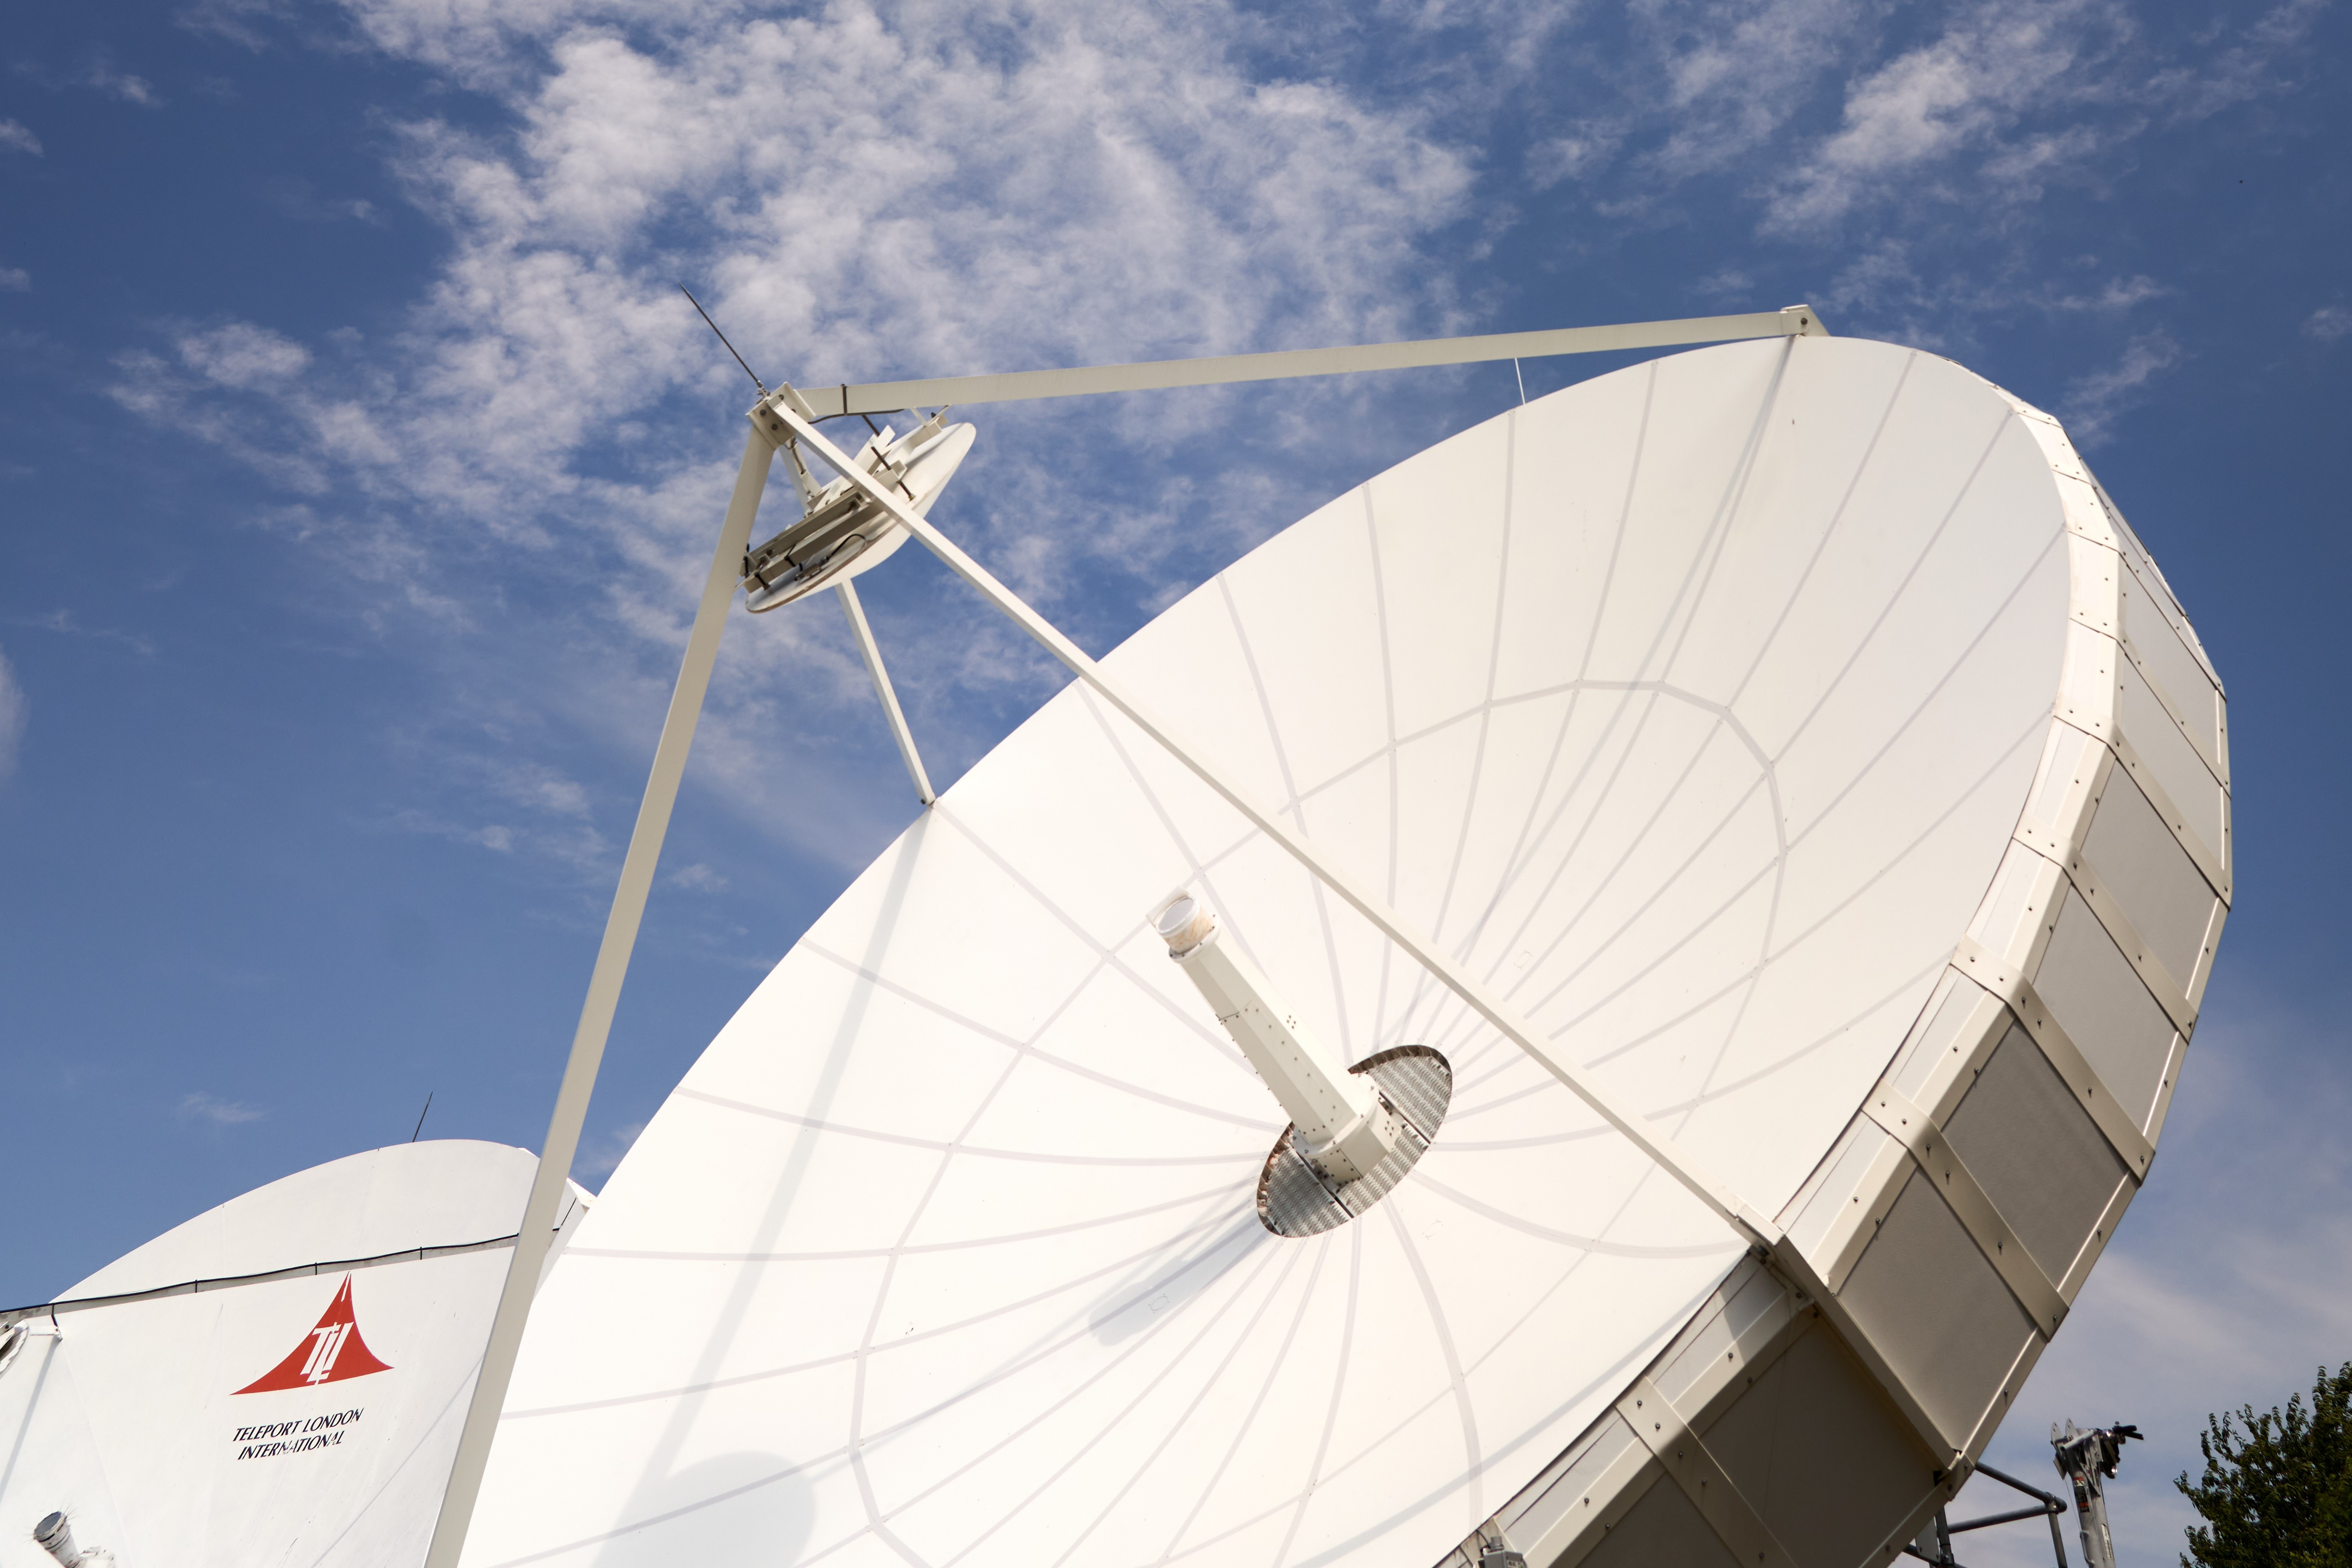
Chez Arqiva, nous exploitons des services dont dépendent des millions de personnes chaque jour. Nous contribuons à la diffusion de programmes de télévision et de radio via environ 1 450 sites de diffusion, atteignant près de 98,5 % de la population britannique. Nous soutenons des réseaux de services publics intelligents qui desservent plus de 4 millions de clients dans le nord de l'Angleterre et en Écosse. Lorsque les services fonctionnent à cette échelle, la résilience, l'assurance et la sécurité ne sont pas des options facultatives. Elles sont fondamentales pour maintenir le bon fonctionnement des services.
Une grande partie de notre travail consiste à nous préparer à des situations que nous espérons ne jamais voir se produire. Nous renforçons la résilience face aux cyberincidents, réduisons les risques opérationnels et consolidons notre capacité à nous remettre d'une perturbation lorsqu'elle survient. Cela implique d'anticiper la manière dont les technologies émergentes peuvent transformer le paysage des menaces, de remettre en question les hypothèses avant qu'elles ne deviennent des vulnérabilités et d'améliorer la résilience. En fin de compte, notre objectif est de garantir que l'organisation puisse continuer à fonctionner efficacement, quels que soient les défis auxquels elle est confrontée.
La réalité est que, dans le domaine de la sécurité de l'information, le succès est souvent invisible.
Nous ne nous attendons pas à ce que nos clients célèbrent l'incident qui n'a pas eu lieu, remarquent la perturbation qui a été évitée, ou voient le problème qui a été identifié et résolu avant d'affecter le service.
Mais ce travail est essentiel.
Car chaque diffuseur, chaque fournisseur de services publics et chaque opérateur d'infrastructures critiques a besoin d'avoir la certitude que les services sur lesquels il s'appuie continueront de fonctionner au moment où ils sont le plus nécessaires.
Cette confiance se construit bien avant qu'une crise ne survienne.
Pour moi, c'est cela, le sens du mot « critique ». Accomplir le travail que personne ne voit, afin que nos clients puissent se concentrer sur ce qui compte pour eux.
C'est pourquoi notre nouvelle image de marque résonne si fortement en moi.
« Conçu pour l'essentiel » ne concerne pas seulement les services que nous fournissons. Il s'agit de la responsabilité que nous avons toujours assumée en coulisses : les protéger. La résilience que nous bâtissons avant même qu'elle ne soit nécessaire. Les risques que nous aidons nos clients à anticiper avant qu'ils ne deviennent des problèmes.
Car lorsque l'on est conçu pour l'essentiel, le succès ne se mesure pas à ce que les gens remarquent. Il se mesure à ce qui ne tombe jamais en panne.